La domanda che arriva quasi sempre non è tecnica: possiamo farlo, e come lo introduciamo senza rompere i rapporti? In Italia c’è un passaggio in più rispetto ad altri paesi, ed è quello che manda più spesso i progetti in stallo: il controllo a distanza dell’attività dei lavoratori non è una scelta libera dell’azienda.
Questa guida mette in ordine i passaggi pratici e il vincolo normativo principale. Non sostituisce un parere legale: la valutazione dipende dal singolo caso.
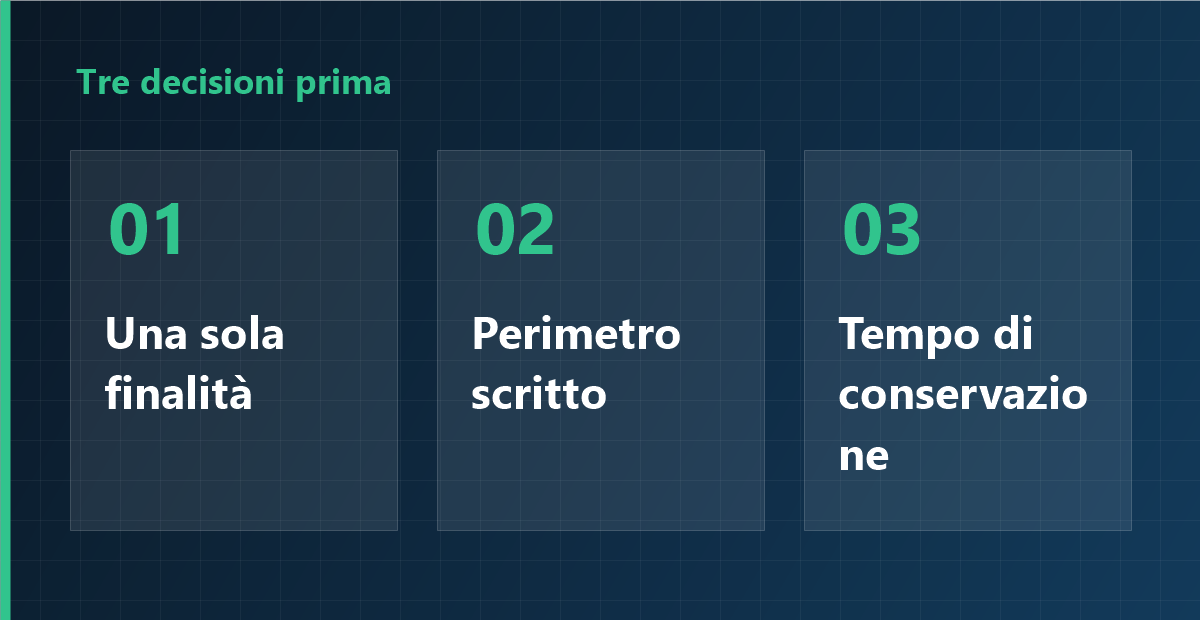
1. Tre decisioni prima di installare
- Finalità: controllo dell’orario, sicurezza delle informazioni o miglioramento dei processi. Ogni finalità ammette un perimetro diverso.
- Perimetro: quali postazioni, quale fascia oraria, quale livello di dettaglio.
- Conservazione: per quanto tempo si conservano i dati. Senza un termine, i dati personali restano conservati a tempo indefinito.
2. Il vincolo che cambia tutto: l’articolo 4
Lo Statuto dei Lavoratori limita l’uso di impianti e strumenti dai quali derivi la possibilità di controllo a distanza dell’attività dei lavoratori. La regola pratica è questa: se lo strumento consente quel controllo, serve un accordo con le rappresentanze sindacali oppure, in mancanza, un’autorizzazione dell’Ispettorato del lavoro.
Non basta quindi decidere internamente. Il percorso corretto prevede:
- verificare se lo strumento ricade nell’ambito dell’articolo 4 (quasi sempre sì, se registra attività individuale);
- stipulare l’accordo con le rappresentanze, indicando finalità, dati raccolti, tempi di conservazione e modalità di consultazione;
- in assenza di rappresentanze, presentare istanza all’Ispettorato e attendere il provvedimento.
3. Cosa registrare e cosa evitare
| Dato | Valutazione pratica |
|---|---|
| Orari di accensione, tempo di lavoro | Utile per il controllo dell’orario; è il punto di partenza più solido. |
| Uso delle applicazioni di lavoro | Accettabile con finalità di miglioramento dei processi; escludere le applicazioni di uso personale. |
| Screenshot | Limitare a situazioni necessarie (indagini su fuga di dati). La cattura continua è il punto di maggiore attrito e di minore proporzionalità. |
| Contenuto dei tasti premuti | Da evitare in linea di principio. Misurare «quanto si scrive» è diverso da registrare «cosa si scrive». |
| Posta personale, cloud personale | Fuori perimetro. Anche su dispositivi aziendali, l’area a uso personale va separata. |
| Videocamera e microfono sempre attivi | Il caso più difficile da giustificare. Se necessario, ridurre finalità, orario e conservazione al minimo. |
La domanda di controllo è una sola: si può raggiungere la finalità senza questo dato? Se esiste un mezzo meno invasivo, va scelto quello. È il criterio di proporzionalità e, insieme, l’argomento che regge meglio in caso di verifica.
4. Informare le persone
- Formalizzare finalità e perimetro in una policy approvata, con il coinvolgimento delle rappresentanze quando previsto.
- Informare tutti con lo stesso testo: una riunione per reparto funziona meglio di una mail isolata, perché permette di fare domande.
- Raccogliere una presa d’atto, precisando che il rifiuto non comporta conseguenze sfavorevoli.
- Consentire a ciascuno di vedere i propri dati: riduce molto la sensazione di sorveglianza unilaterale.
5. GDPR: quattro verifiche
- Base giuridica e informativa: il legittimo interesse richiede una valutazione documentata.
- Minimizzazione: raccogliere solo ciò che serve alla finalità dichiarata.
- Accessi e sicurezza: limitare chi consulta i dati e tracciare ogni consultazione.
- Conservazione e cancellazione: fissare i termini e cancellare alla scadenza; gli strumenti con cancellazione automatica evitano la maggior parte degli errori.
6. Un ordine di adozione che evita conflitti
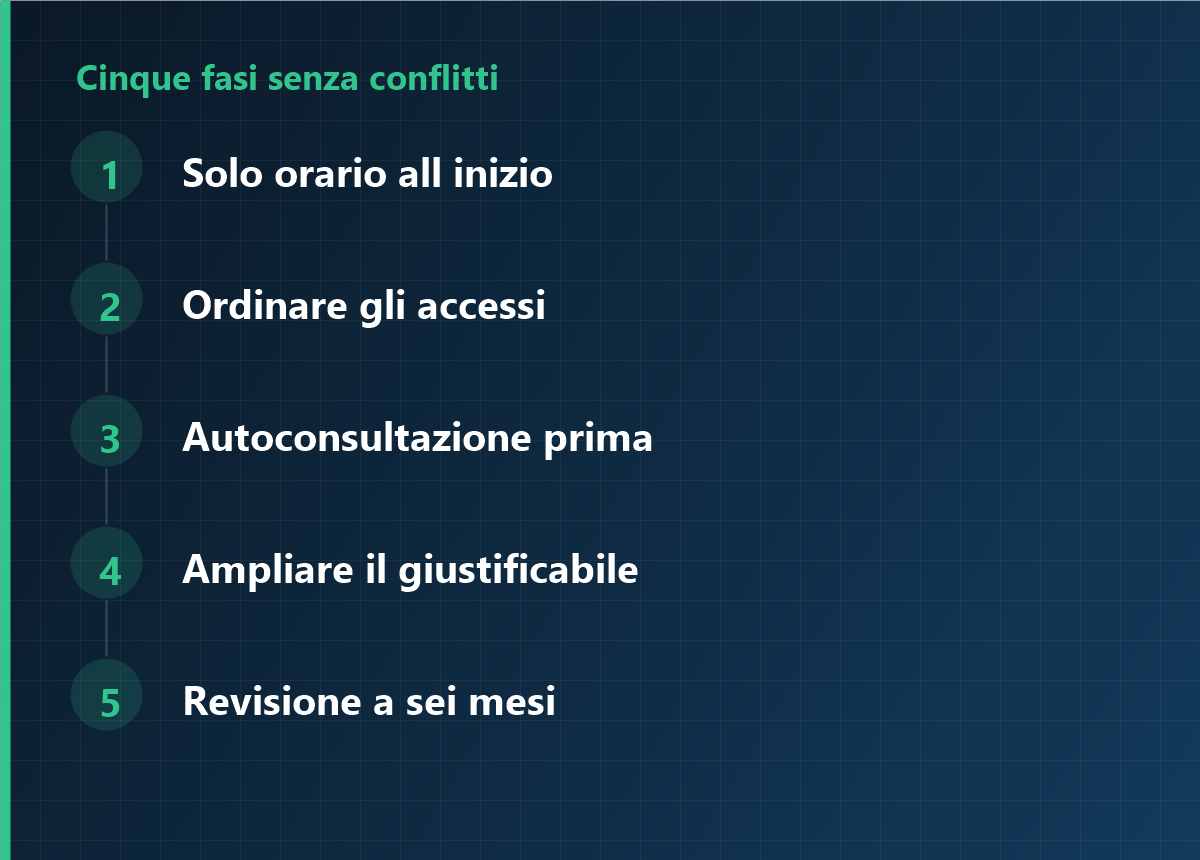
- Partire dal solo orario: nessuno screenshot, nessuna registrazione dei tasti. Una finalità, un messaggio.
- Mettere in ordine prima il lato di chi consulta: chi può vedere e in quale occasione.
- Aprire l’autoconsultazione prima di estendere le funzioni.
- Aggiungere ambiti spiegabili: per esempio un reparto con un incidente documentato.
- Rivedere dopo sei mesi: disattivare ciò che non risponde più a una finalità.
7. Domande frequenti
Serve il consenso dei dipendenti?
Nel rapporto di lavoro il consenso è raramente la base adeguata, perché difficilmente libero. Il percorso solido è l’informativa, la trasparenza e, quando richiesto, l’accordo con le rappresentanze o l’autorizzazione dell’Ispettorato.
Possiamo controllare l’uso personale su un PC aziendale?
La proprietà del dispositivo non autorizza un controllo illimitato della sfera personale. Se l’uso personale è tollerato, va escluso dalla raccolta o regolato in modo esplicito.
Gli screenshot continui sono ammessi?
È il caso che supera più difficilmente il test di proporzionalità. Meglio riservarli a indagini specifiche, definendo frequenza, conservazione e permessi di accesso.
Per quanto tempo conservare i dati?
Dipende dalla finalità: per l’orario spesso bastano uno o tre mesi, per le prove di un incidente il tempo necessario. L’essenziale è fissare il termine e garantire la cancellazione effettiva.
Iniziare dal perimetro minimo
iMonitor permette di attivare prima il solo rilevamento dell’orario e di ampliare i moduli solo quando servono, con controllo su cosa viene raccolto, per quanto tempo e chi può consultarlo.
Questo articolo è informazione generale e non costituisce consulenza legale. Prima di modificare policy interne o trattare dati personali, consultare un professionista. Ultimo aggiornamento: 23 ottobre 2026.