Quando un’azienda comunica che i computer di lavoro saranno registrati, il problema raramente è la volontà di informare: è il testo. Troppo generico, non spiega nulla. «La società potrà controllare i sistemi nella misura necessaria» non risponde alle tre domande che un dipendente pone davvero: cosa si vede, chi lo vede, per quanto tempo resta conservato.
Questa pagina propone un modello da copiare così com’è e i punti che di solito creano problemi quando lo si adatta. È un modello, non un parere legale: il confronto con le rappresentanze sindacali resta necessario.
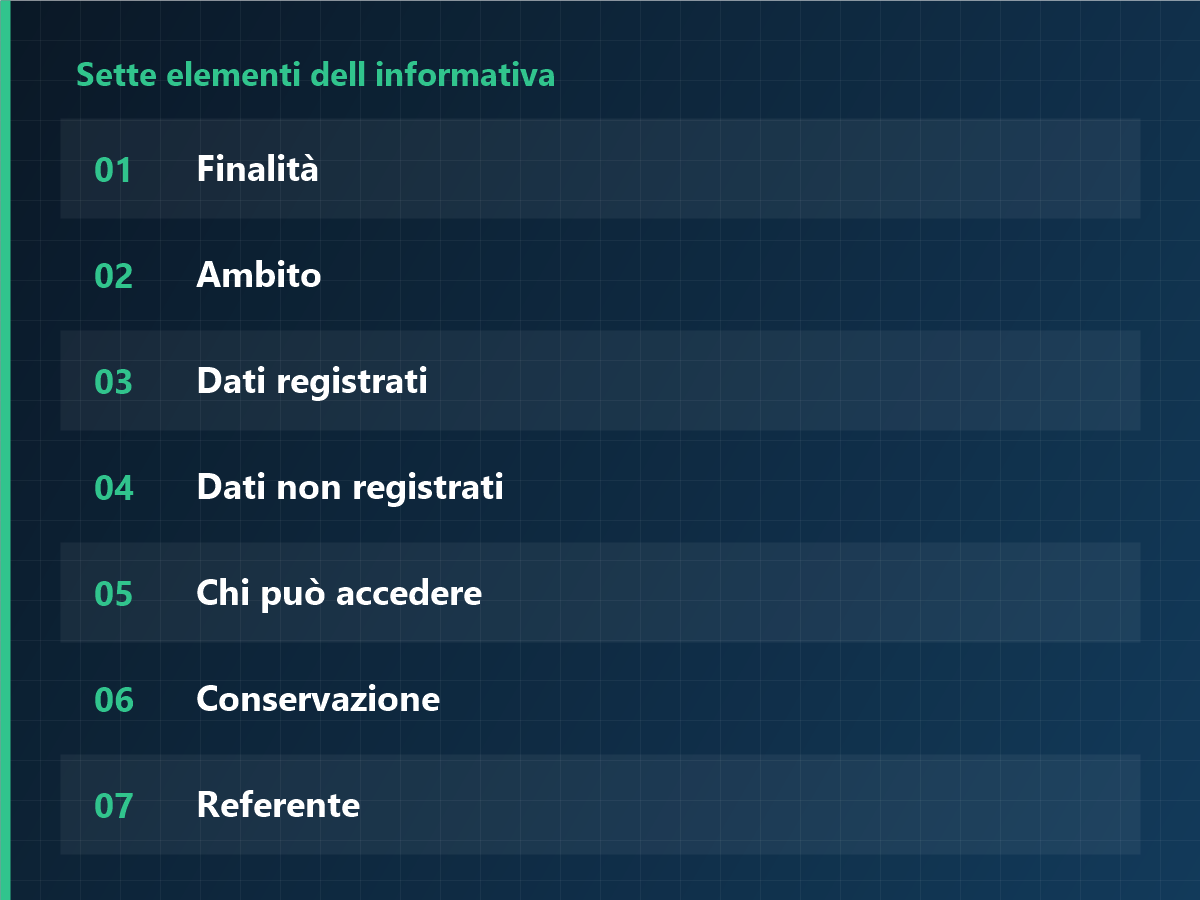
Sette elementi da inserire
- Finalità: orario di lavoro, sicurezza delle informazioni o miglioramento dei processi. Una è meglio di tre.
- Ambito: quali postazioni, quali reparti, quante.
- Dati registrati: orari di accensione e spegnimento, uso delle applicazioni, schermate sì o no.
- Dati non registrati: posta personale, cloud personale. Dichiararlo esplicitamente cambia la reazione delle persone.
- Chi può accedere: per funzione, non «la direzione».
- Tempo di conservazione: quanto tempo e cosa accade dopo.
- Referente: a chi rivolgersi per domande o contestazioni.
Modello pronto all’uso
Copiare il testo e sostituire solo le indicazioni in grassetto.
Informativa sul trattamento dei dati di utilizzo delle postazioni informatiche
A tutto il personale
Per garantire il corretto svolgimento dell’attività e la protezione del patrimonio informativo, la società registra l’utilizzo delle postazioni fornite, secondo quanto segue. La presente informativa è consegnata prima dell’avvio della registrazione.
1. Finalità
Registrazione per [controllo dell’orario / prevenzione della fuga di dati / miglioramento dei processi].
2. Ambito
Postazioni [Windows / macOS] fornite dall’azienda: [reparti, numero].
3. Dati registrati
Orari di accensione e spegnimento, uso delle applicazioni aziendali, [schermate: sì/no], [accessi ai file: sì/no].
4. Dati non registrati
Contenuto della posta personale, uso di servizi cloud personali, contenuto dei caratteri digitati.
5. Accessi
Solo [amministrazione dei sistemi] e [direzione del personale]; ogni accesso è tracciato.
6. Conservazione
[Tre] mesi dalla raccolta, poi cancellazione.
7. Diritti
Ogni persona può chiedere l’accesso ai dati che la riguardano a [servizio informatico].
8. Referente
[reparto, persona, interno]
Il mancato consenso a questa informativa non comporta di per sé conseguenze sfavorevoli; restano applicabili le regole interne sull’uso degli strumenti aziendali.
[Ragione sociale]
[Data]
Errori frequenti nell’adattamento
- «Nella misura necessaria» invece di un elenco: formula che apre un perimetro illimitato. Elencare i dati.
- Omettere ciò che non si registra: è la prima domanda. Escludere la sfera personale dà credibilità all’intero testo.
- Accessi indicati solo per reparto: aggiungere funzione e livello.
- Conservazione senza cancellazione: «tre mesi di conservazione» non basta, serve «poi cancellazione».
- Contraddizione con il regolamento interno: se i dati elencati non coincidono, tutto il testo diventa attaccabile.
Come consegnarla
- Definire prima la regola interna e, dove previsto, il confronto con le rappresentanze sindacali.
- Consegnare lo stesso testo a tutti, non solo via mail.
- Organizzare un incontro per reparto con spazio per le domande.
- Raccogliere la presa visione, indicando che il rifiuto non comporta conseguenze.
- Dopo l’avvio, aprire l’autoconsultazione per ogni persona.
Domande frequenti
Informativa e consenso sono la stessa cosa
No. L’informativa spiega cosa si fa; il consenso attesta la comprensione. In ambito di lavoro il consenso raramente è la base adeguata: informazione e confronto sindacale sono la via solida.
Basta una mail a tutti
Informa ma spiega poco. Un incontro con domande evita il «non lo sapevo» mesi dopo.
Si può iniziare senza modificare il regolamento interno
Se non esiste una disciplina della registrazione, si crea uno scarto tra prassi e documento: è il punto debole in qualsiasi verifica.
Attivare solo ciò che è dichiarato
iMonitor consente di limitare la raccolta ai dati elencati. Ambito, conservazione e permessi di accesso si configurano centralmente; ciò che non è dichiarato resta disattivato dall’inizio.
Questo articolo è informazione generale e non costituisce consulenza legale. Consultare un professionista prima di modificare regole interne o trattare dati personali. Ultimo aggiornamento: 23 ottobre 2026.